Web Sitesi Güvenliği: Sitenizi Saldırılara ve Kayıplara Karşı Koruma Rehberi
Küçük Site, Küçük Hedef Değildir
Web güvenliğindeki en tehlikeli yanılgı, saldırganların yalnızca büyük siteleri hedeflediği inancıdır. Gerçekte internetin karanlık trafiğinin büyük bölümü otomasyondur: Botlar, günün her saati milyonlarca siteyi tarar; güncellenmemiş yazılım, zayıf şifre ve bilinen açık arar. Buldukları siteye ne için girerler? Sitenize spam bağlantılar gömmek, ziyaretçilerinize zararlı yazılım dağıtmak, sunucunuzu başka saldırılarda üs olarak kullanmak, e-ticaret sitelerinde kart bilgisi çalmak veya fidye istemek için. Kurbanın cirosu botun umurunda değildir — kapısı açık olması yeterlidir. Bu bakış açısı, savunmanın da anahtarıdır: Hedef olmamak elinizde değil; ama kapıyı kilitlemek tamamen elinizde.
Hacklenen Sitenin Gerçek Maliyeti
Saldırının faturası, teknik onarımın çok ötesine uzanır: Google karantinası — zararlı içerik tespit edilen site, arama sonuçlarında "bu site bilgisayarınıza zarar verebilir" etiketiyle damgalanır; yıllarca biriktirilen SEO itibarı haftalar içinde erir. Müşteri güveni — tarayıcı uyarısıyla karşılaşan ziyaretçi, yalnızca o gün değil kalıcı olarak kaybedilebilir. Veri sorumluluğu — müşteri verisi sızdıysa KVKK yükümlülükleri devreye girer; bildirimler, incelemeler ve olası yaptırımlar. Kesinti zararı — e-ticaret sitesinde her saat, kayıp ciro sayacıdır. Ve onarım külfeti — temiz yedek yoksa, sitenin baştan yapılması bile gündeme gelebilir. Bu tabloyu bir kez okuyan işletme sahibi için aşağıdaki önlemler, angarya değil sigorta olarak görünecektir.
Temel Savunma Hattı: Beş Alışkanlık
- Güncelleme disiplini: Site altyapısı, tema ve eklentilerin güncellemeleri; bilinen açıkların yamalarıdır. Saldırıların büyük bölümü, aylardır yaması yayınlanmış ama uygulanmamış açıklardan girer. Aylık güncelleme rutini, en yüksek getirili güvenlik işlemidir.
- Güçlü ve tekil şifreler: Yönetim paneli, hosting ve FTP şifreleri; uzun, karmaşık ve başka yerde kullanılmamış olmalıdır. "admin/123456" ikilisi, botların ilk denemesidir. İki adımlı doğrulama, panelde açılabiliyorsa mutlaka açılmalıdır.
- Otomatik yedekleme: Güvenliğin son kalesi yedektir: Site + veritabanı, otomatik ve düzenli olarak, sitenin kendisinden ayrı bir yerde saklanmalıdır. Test edilmemiş yedek, yedek değildir — yılda bir geri dönüş provası yapın.
- Eklenti hijyeni: Kullanılmayan eklenti ve temalar silinmelidir; pasif dursalar bile açık kapı olabilirler. Yeni eklenti kurarken güncellenme sıklığı ve kullanıcı kitlesi kontrol edilmelidir — terk edilmiş eklenti, sahipsiz arka kapıdır.
- Yetki sadeliği: Panelde herkes yönetici olmamalıdır; içerik girene içerik yetkisi yeter. Ayrılan çalışanın ve eski ajansın hesapları aynı gün kapatılmalıdır.
İleri Katmanlar: Bir Adım Ötesi
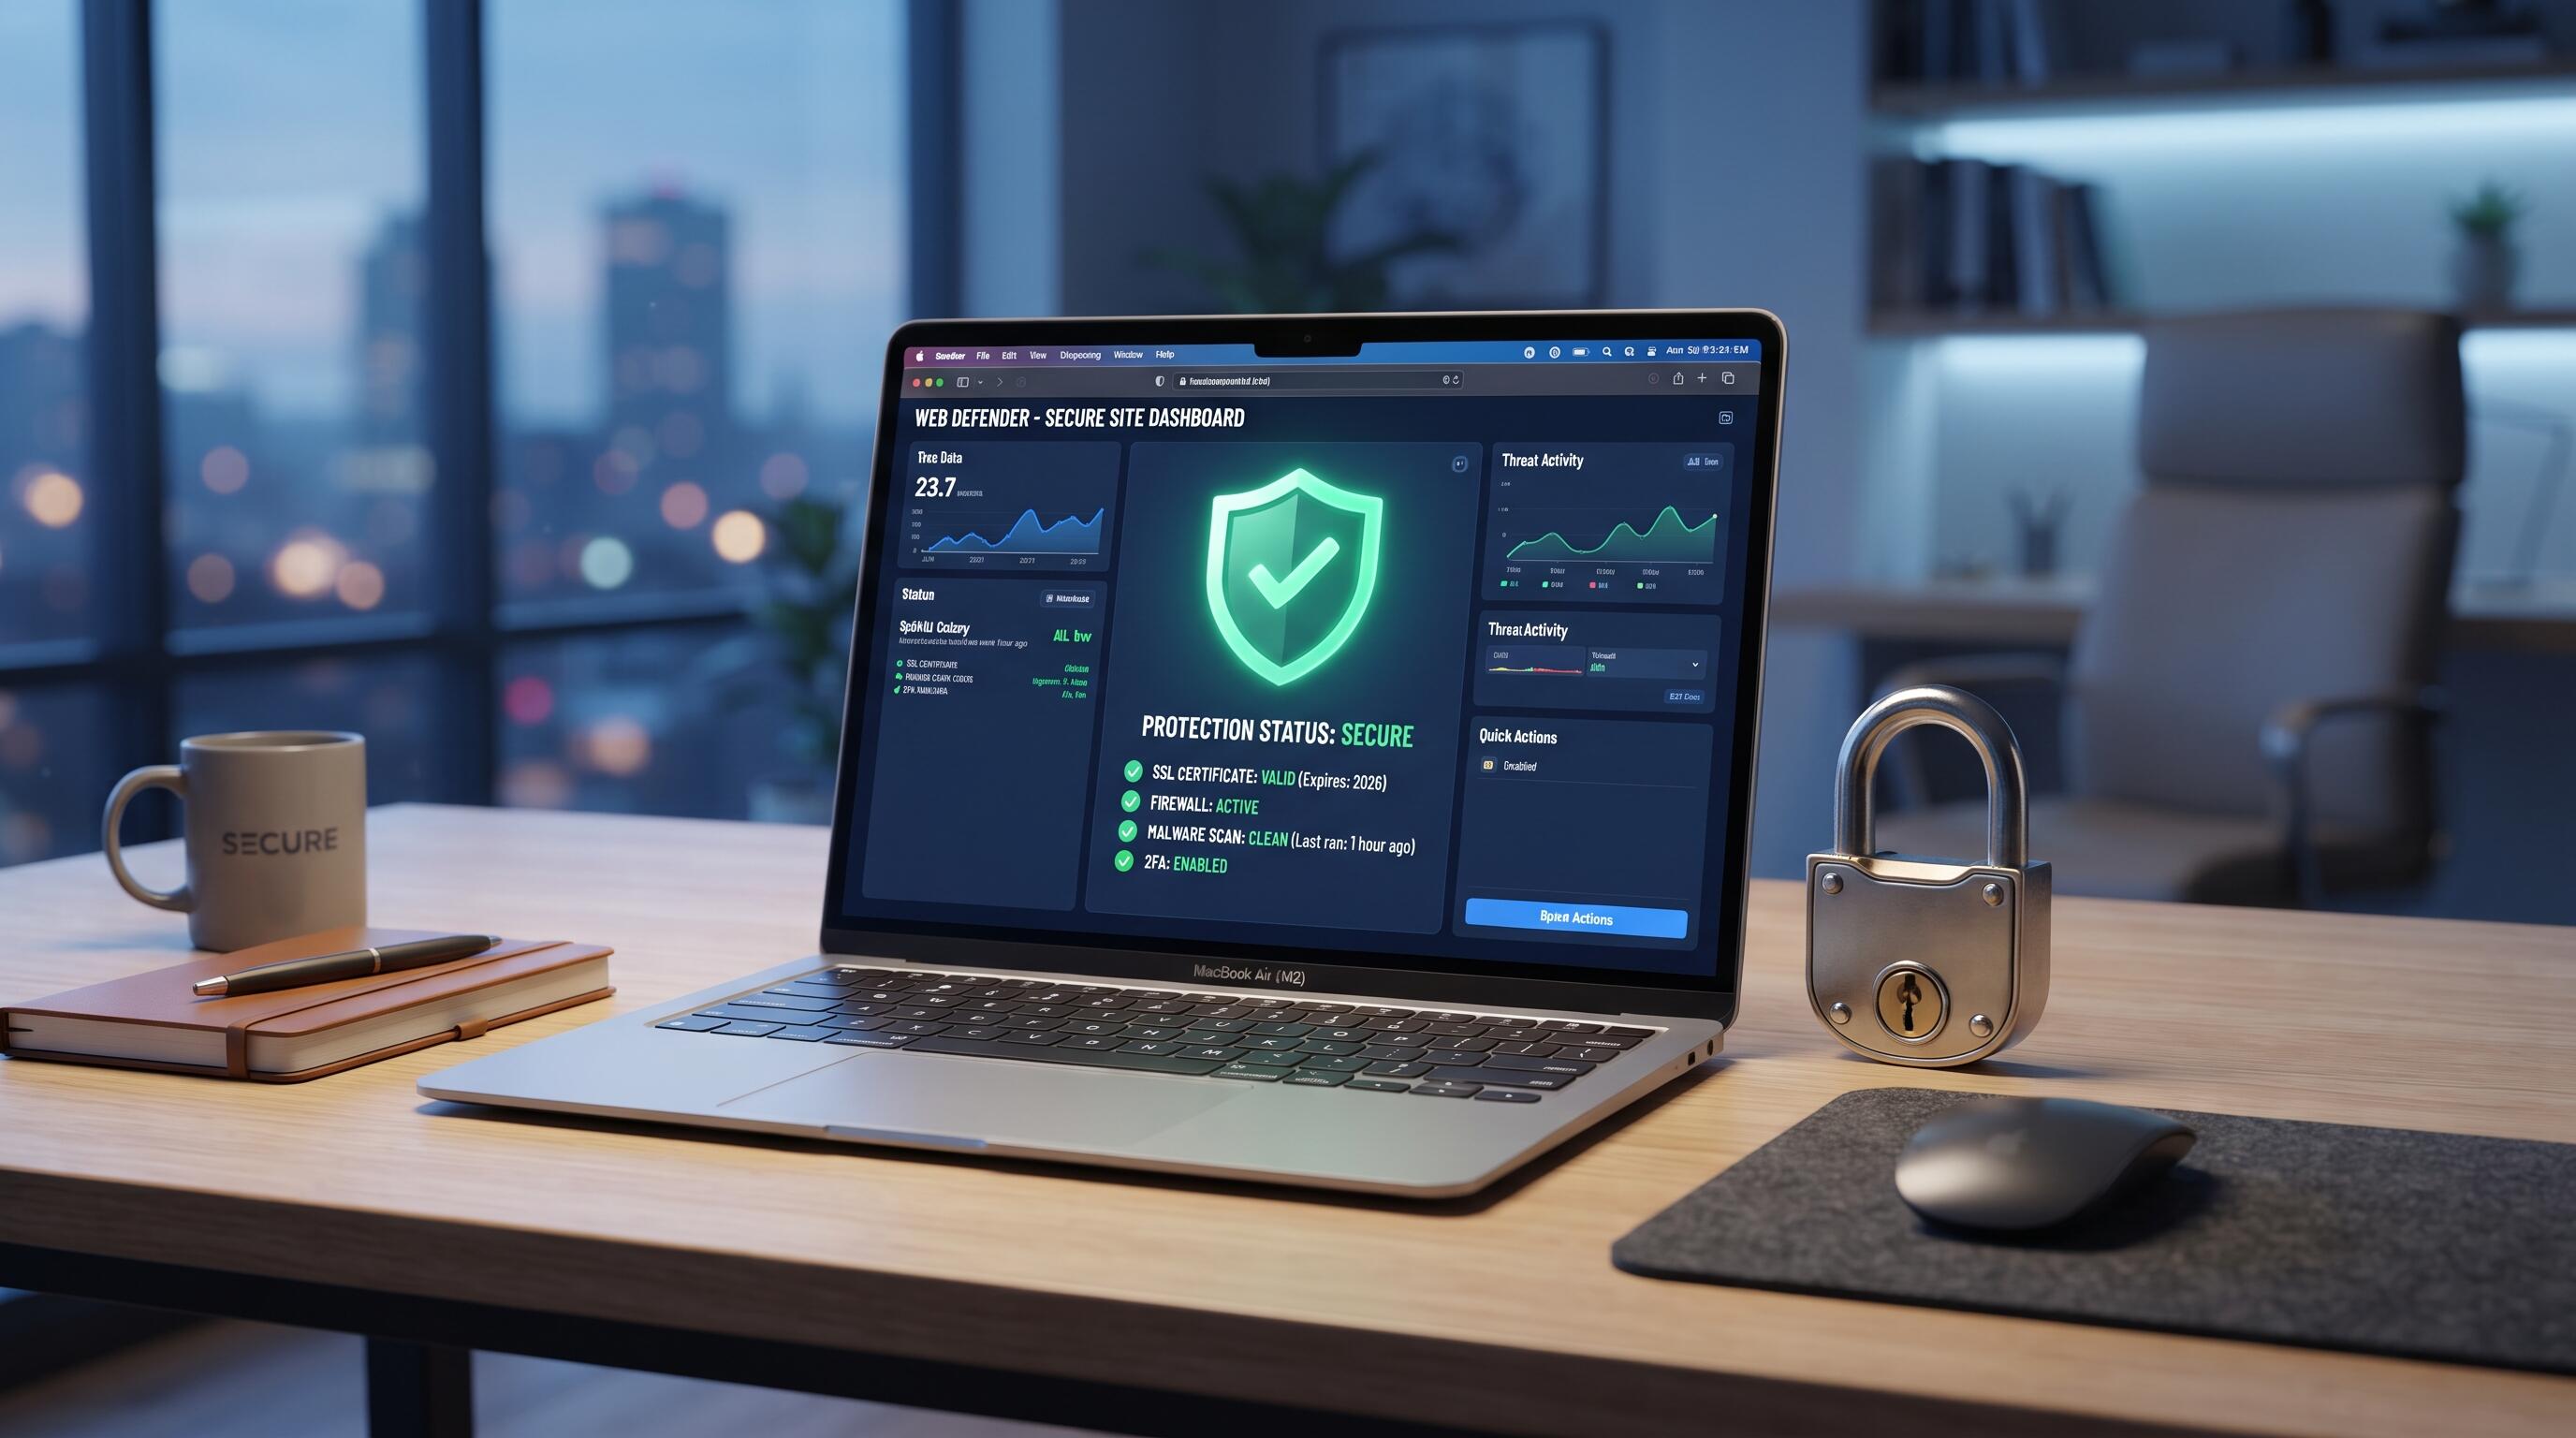
Temel hijyenin üzerine eklenecek katmanlar, saldırı yüzeyini iyice daraltır: Güvenlik duvarı (WAF) — siteye gelen trafiği süzerek bilinen saldırı kalıplarını kapıda durdurur; bulut tabanlı çözümlerin kurulumu artık oldukça pratiktir. SSL'in doğru kurulumu — sertifikanın varlığı yetmez; tüm trafiğin şifreli sürüme yönlendirilmesi gerekir. Giriş koruması — yönetici giriş adresinin değiştirilmesi, deneme sayısı sınırı ve ülke bazlı kısıtlar, kaba kuvvet saldırılarını anlamsızlaştırır. İzleme ve tarama — düzenli zararlı yazılım taraması ve dosya değişikliği uyarıları, sızmayı erken yakalar; erken yakalanan vaka, saatlik iştir — geç fark edilen, haftalık. E-ticaret hassasiyeti — ödeme akışının güvenilir altyapılar üzerinden kurulması, kart verisinin sitenizde hiç tutulmaması ilkesi ve PCI uyumlu sistemler; ödeme güvenliği, uzmanlık isteyen ayrı bir katmandır.
Saldırı Anı Planı: Panik Yerine Prosedür
Her şeye rağmen kötü gün yaşanırsa, dakikaların planı şudur: Siteyi geçici bakım moduna alın (zararın ziyaretçiye yayılmasını durdurmak önceliktir). Tüm şifreleri değiştirin (panel, hosting, FTP, veritabanı). Hosting firmanızı bilgilendirin ve log kayıtlarını isteyin. Temiz olduğu bilinen son yedeğe dönün — yedeğin tarihi, sızma tarihinden önce olmalıdır; aksi halde açığı da geri yüklersiniz. Açığın kaynağını tespit ettirin (hangi eklenti, hangi şifre?); kaynak kapanmadan yapılan temizlik, davetiyeli tekrar demektir. Google Search Console üzerinden temizlik sonrası yeniden değerlendirme talep edin. Ve vakayı belgeleyin — müşteri verisi etkilendiyse KVKK süreçleri için kayıt şarttır. Bu planın yazılı olarak var olması bile, kriz gününün yarısıdır.
Yıllık Güvenlik Takvimi: Tek Bakışta
Rehberi takvime dökelim: Her ay — güncellemeler ve yedek kontrolü (15 dakika). Her çeyrek — kullanıcı ve yetki turu: ayrılanlar, eski ajans erişimleri, gereksiz yöneticiler. Yılda bir — yedekten dönüş provası, şifre yenileme ve güvenlik taraması; e-ticaret siteleri için kapsamlı kontrol. Sürekli — Search Console uyarılarının açık olması. Bu takvim, yıllık toplamda bir iş gününden az mesai ister; karşılığı ise en kötü gününüzde "yedeğimiz var, planımız hazır" diyebilmektir.
Sık Sorulan Sorular
Hosting firmam "her şey bizde güvende" diyor; yeterli mi?
Hosting güvenliği zeminin güvenliğidir; sitenizin kendi katmanı (güncelleme, şifre, eklenti) sizin sorumluluğunuzda kalır. İkisi ayrı sigortadır: Depremde binanın sağlamlığı ile dairenizin kilidi gibi — biri diğerinin yerine geçmez.
Ücretsiz güvenlik eklentileri yeterli mi?
Temel koruma (giriş sınırı, basit tarama) için başlangıçtır; ücretli katmanlar güvenlik duvarı derinliği, gerçek zamanlı tarama ve destek sunar. Kritik olan eklenti sayısı değil, bütünün (güncelleme+şifre+yedek+izleme) kurulmuş olmasıdır — tek kahraman eklenti yoktur.
Sitemi hiç güncellemezsem ama kimseye söylemezsem risk azalır mı?
Maalesef hayır — "gizlilikle güvenlik" internetin en eski yanılgısıdır. Botlar sitenizi duyurudan değil, taramadan bulur; sürüm bilgileri otomatik tespit edilir. Görünmez olmak diye bir seçenek yoktur; güncel olmak vardır.
Test/deneme siteleri de korunmalı mı?
Evet; unutulan test kurulumları, ana siteye açılan arka kapıların klasik kaynağıdır. Kullanılmayan alt alan adları ve eski denemeler ya silinmeli ya da erişime kapatılmalıdır — dijital bahçenizde kuru dal bırakmayın.
SSL sertifikam var; sitem güvenli demek değil mi?
SSL, ziyaretçiyle site arasındaki trafiği şifreler — kapıdaki zırhlı araçtır; ama binanın kapısı açıksa içeriği korumaz. Güvenlik; güncelleme, şifre, yedek ve izlemeyle birlikte bir bütündür.
Sitemin hacklendiğini nasıl anlarım?
Belirtiler: tanımadığınız içerik ve bağlantılar, aniden düşen/sapan trafik, tarayıcı ve Google uyarıları, yavaşlama, tanınmayan yönetici hesapları ve müşterilerden gelen "sitenizden virüs uyarısı aldım" mesajları. Search Console'a kayıtlı olmak, Google'ın tespitlerini size ilk elden bildirmesi demektir — ücretsiz erken uyarı sistemidir.
Yedekleri hosting firmam zaten almıyor mu?
Çoğu firma alır ama kapsamı, sıklığı ve saklama süresi paketten pakete değişir; ayrıca hosting hesabınız ele geçirilirse oradaki yedek de risk altındadır. Kendi bağımsız yedeğiniz, kimseye emanet edilmemiş son kaledir.
Güvenlik için aylık bütçe ayırmam gerekir mi?
Temel katman (güncelleme, şifre, yedek) neredeyse maliyetsizdir; ileri katmanlar (WAF, izleme, bakım hizmeti) KOBİ ölçeğinde aylık mütevazı rakamlardır. Kıyas ölçütü bellidir: tek bir hack vakasının onarım + itibar maliyeti.
Sitemi yapan ajans kapandı; güvenliğinden kim sorumlu?
Fiilen kimse — ve bu, sanılandan yaygın bir durumdur. Yapılacak ilk iş, erişimlerin toparlanması ve sitenin güvenlik envanterinin (sürüm, eklentiler, yedek durumu) çıkarılmasıdır. Bakımsız kalan siteleri devralıp güvenli düzene taşımak, sık verdiğimiz hizmetlerdendir.
Kapıyı Kilitlemek Sizin Elinizde
Web güvenliği, korkulacak bir uzmanlık alanı değil; düzenli uygulanacak bir hijyen listesidir. Sitenizin güvenlik taraması, bakım anlaşması ve güvenli altyapıya taşıma hizmetleri için business.parssmart.com üzerinden bize ulaşabilir, Pars Smart aracılığıyla iletişime geçebilirsiniz.
Yılın Son Çeyreği: 2027 İçin Dijital Pazarlama ve Teknoloji Bütçesi Planlama Rehberi
Yazılım ve Donanım El Ele: İşletmeler İçin Uçtan Uca IoT Çözümleri
Sitenize Kim, Nereden, Neden Geliyor? Google Analytics ile Ziyaretçiyi Tanıma Rehberi
Web Sitesi Güvenliği: Sitenizi Saldırılara ve Kayıplara Karşı Koruma Rehberi
Online Randevu ve Rezervasyon Sistemleri: Telefon Trafiğine Son